OSI-Modell erklärt: Die sieben Schichten der Netzwerkkommunikation
Eine Kollegin meldet, dass eine Webseite nicht lädt. Woran kann das liegen? Das Netzwerkkabel steckt nicht richtig, der Rechner hat keine IP-Adresse, der Router ist ausgefallen, der DNS-Server antwortet nicht, oder der Webserver selbst hat ein Problem. Fünf mögliche Fehlerstellen, und du willst nicht blind herumprobieren.
Das OSI-Modell gibt dir dafür eine Ordnung. Es teilt die Kommunikation im Netzwerk in sieben Schichten auf, jede mit einer klaren Aufgabe. Wer die Schichten kennt, kann Fehler gezielt eingrenzen, die Arbeit von Geräten einordnen und sich mit anderen Fachleuten verständigen. Außerdem ist es in fast jeder IT-Prüfung ein Thema.
Was ist das OSI-Modell?
OSI steht für Open Systems Interconnection. Das Modell wurde von der internationalen Normungsorganisation ISO entwickelt, damit Geräte und Software verschiedener Hersteller zusammenarbeiten. Wichtig: Es ist ein Referenzmodell, kein Protokoll und keine Software. Es beschreibt, wie man die Kommunikation gedanklich gliedert, nicht, wie sie in jedem Detail umgesetzt wird.
Das Grundprinzip lautet: Jede Schicht erbringt einen Dienst für die Schicht darüber und nutzt dafür die Dienste der Schicht darunter. Die Schichten kennen die Details der anderen nicht. Das hat Vorteile:
- Aufgaben sind klar getrennt, jede Schicht ist für sich verständlich.
- Eine Schicht lässt sich austauschen, ohne die anderen zu ändern. Ob dein Rechner per Kabel oder per WLAN verbunden ist, spielt für den Browser keine Rolle.
- Alle sprechen dieselbe Fachsprache: „Das ist ein Schicht-3-Problem“ sagt dem Gegenüber sofort, wo du suchst.
Die sieben Schichten im Überblick
Gezählt wird von unten nach oben. Schicht 1 liegt nah an der Hardware, Schicht 7 nah am Anwender.
| Nr. | Schicht | Aufgabe | Dateneinheit | Beispiele |
|---|---|---|---|---|
| 7 | Anwendung (Application) |
Schnittstelle zwischen Netzwerk und Anwendungsprogrammen | Daten | HTTP, HTTPS, DNS, DHCP, SMTP, FTP |
| 6 | Darstellung (Presentation) |
Datenformate, Codierung, Verschlüsselung, Kompression | Daten | UTF-8, JPEG, TLS (Zuordnung je nach Lehrbuch) |
| 5 | Sitzung (Session) |
Auf- und Abbau von Sitzungen, Synchronisation | Daten | RPC, NetBIOS |
| 4 | Transport (Transport) |
Ende-zu-Ende-Verbindung, Ports, Zuverlässigkeit | Segment (TCP), Datagramm (UDP) | TCP, UDP |
| 3 | Vermittlung (Network) |
Logische Adressierung (IP) und Wegfindung (Routing) | Paket | IP, ICMP, Router |
| 2 | Sicherung (Data Link) |
Zugriff auf das Medium, MAC-Adressierung, Fehlererkennung | Rahmen (Frame) | Ethernet, WLAN (IEEE 802.11), Switch |
| 1 | Bitübertragung (Physical) |
Übertragung der einzelnen Bits als Signale | Bits | Kabel, Glasfaser, Funk, Stecker, Hub |
Als Eselsbrücke von unten nach oben (Physical bis Application) hilft im Englischen der Satz „Please Do Not Throw Sausage Pizza Away“: Physical, Data Link, Network, Transport, Session, Presentation, Application. Du kannst dir auch einen eigenen deutschen Satz aus den Anfangsbuchstaben bauen. Ein selbst gebauter Satz bleibt meist besser hängen als ein fremder.
Die Schichten genauer betrachtet
Schicht 1, Bitübertragung: Hier geht es um die Physik. Wie werden Nullen und Einsen als Spannung, Licht oder Funkwelle übertragen? Welche Stecker und Kabel gibt es? Kein Strom im Kabel, kein Link: Das ist ein Schicht-1-Problem.
Schicht 2, Sicherung: Sie fasst Bits zu Rahmen zusammen und regelt, wer wann auf das gemeinsame Medium zugreifen darf. Hier werden MAC-Adressen verwendet, und eine Prüfsumme erkennt Übertragungsfehler. Der Switch arbeitet auf dieser Schicht. Mehr dazu im Beitrag MAC-Adresse und IP-Adresse.
Schicht 3, Vermittlung: Sie sorgt dafür, dass Pakete ihr Ziel auch über mehrere Netze hinweg erreichen. Dafür gibt es IP-Adressen und das Routing. Router arbeiten auf dieser Schicht.
Schicht 4, Transport: Sie baut eine Verbindung zwischen zwei Anwendungen auf und unterscheidet diese über Portnummern. TCP sorgt für zuverlässige, geordnete Übertragung mit Bestätigung. UDP ist schneller, aber ohne Garantie, und eignet sich etwa für Sprache und Video.
Schicht 5, Sitzung: Sie steuert Dialoge zwischen Anwendungen: Verbindung aufbauen, aufrechterhalten, beenden. In heutigen Protokollen ist diese Aufgabe oft in der Anwendung oder im Transport mit erledigt.
Schicht 6, Darstellung: Sie kümmert sich um Format und Codierung der Daten, damit Sender und Empfänger sie gleich verstehen. Auch Verschlüsselung und Kompression werden oft hier eingeordnet. Die Zuordnung von TLS ist allerdings nicht einheitlich, manche Bücher nennen Schicht 6, andere Schicht 5 oder 4.
Schicht 7, Anwendung: Sie stellt Anwendungen die Netzwerkdienste bereit, etwa HTTP für Webseiten, SMTP für Mail oder DNS für Namensauflösung. Wichtig: Gemeint ist das Protokoll, nicht der Browser selbst. Der Browser ist die Anwendung, HTTP ist das Protokoll auf Schicht 7.
Kapselung: Wie Daten durch die Schichten wandern
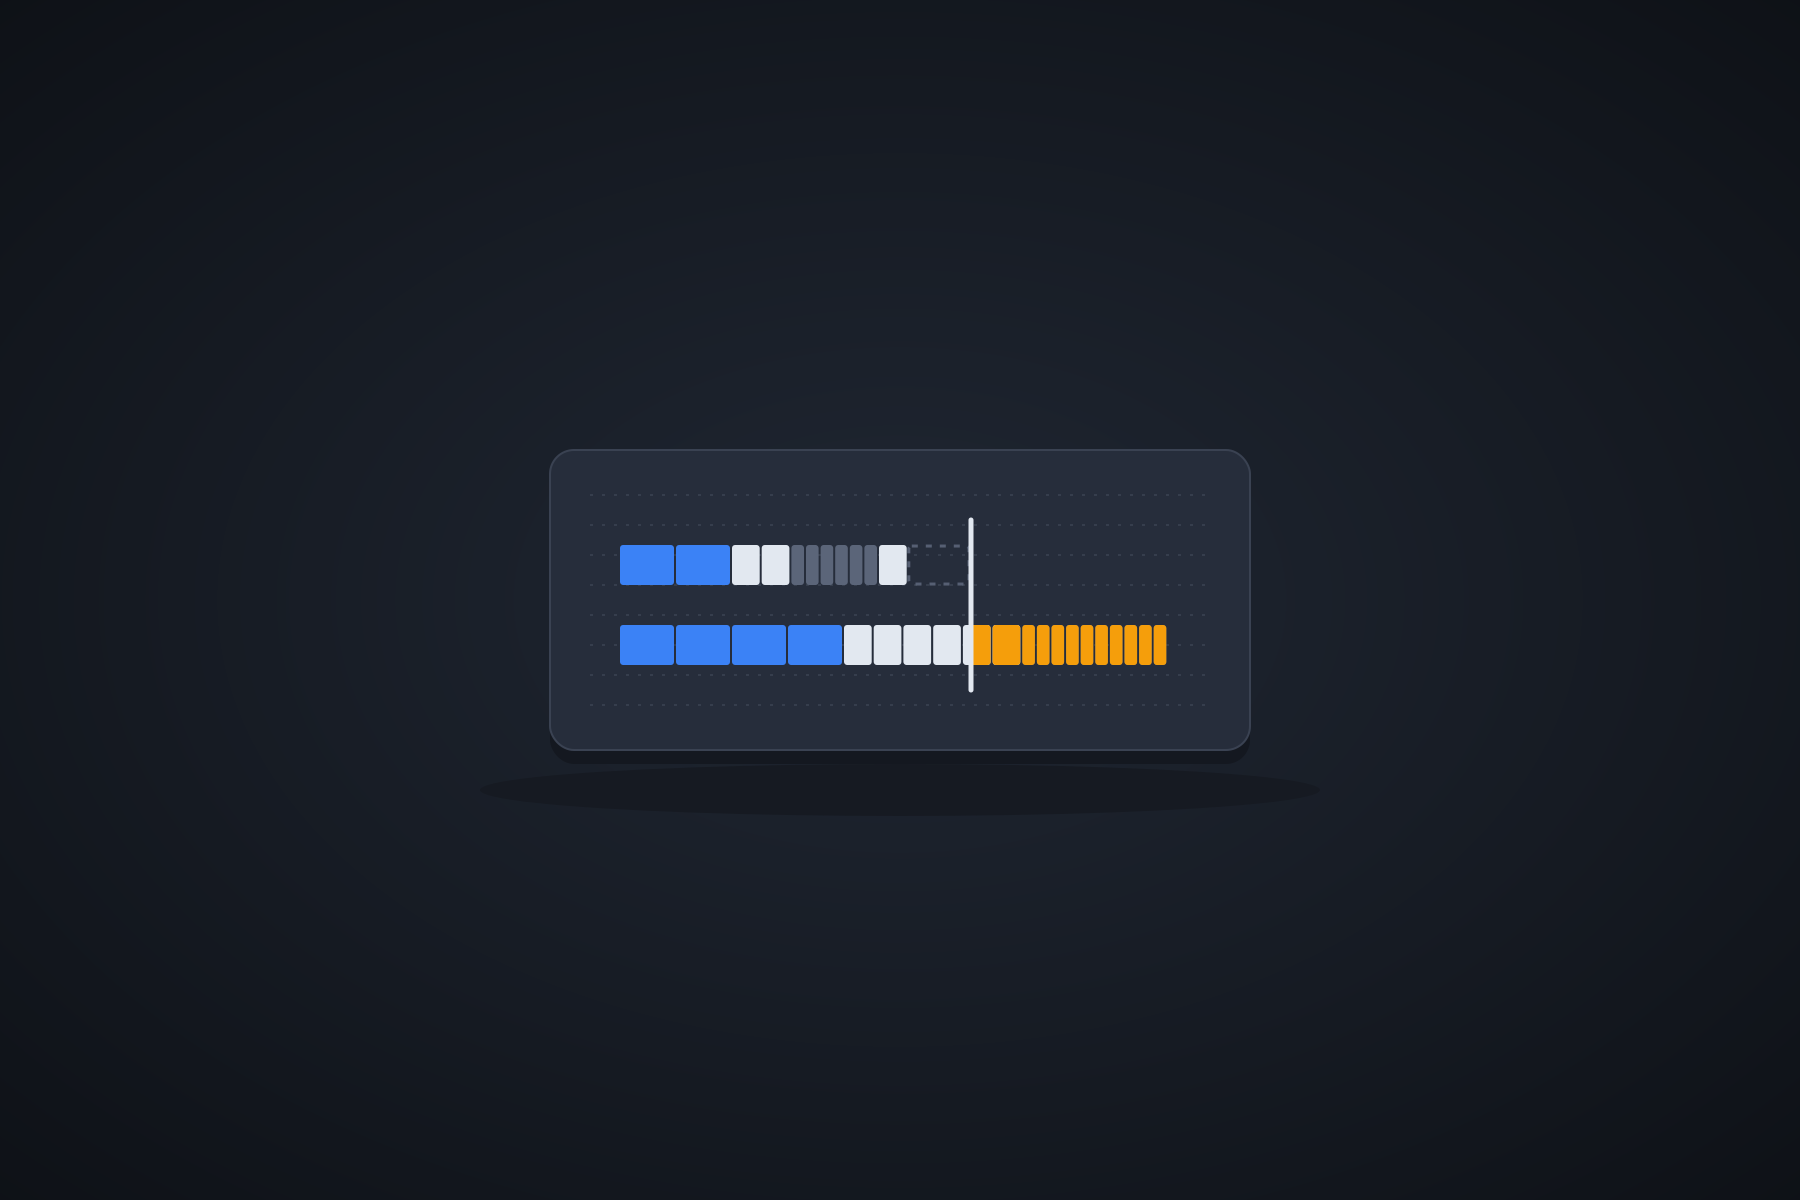
Beim Senden laufen die Daten von Schicht 7 nach unten bis zur Schicht 1. Jede Schicht fügt ihre eigenen Steuerinformationen hinzu, den Header, quasi einen Umschlag um den Inhalt. Bei Schicht 2 kommt zusätzlich eine Prüfsumme am Ende dazu. Das nennt man Kapselung (Encapsulation). Beim Empfänger läuft es umgekehrt: Jede Schicht entfernt ihren Header und reicht den Inhalt nach oben.
Anschaulich ist der Vergleich mit einem Brief in mehreren Umschlägen: Der innere Umschlag trägt die Zielanwendung, der nächste die Zieladresse, der äußerste das nächste Zwischenziel. Jede Station öffnet nur ihren eigenen Umschlag.
Die Einheiten und ihre Namen:
- Auf den Schichten 5 bis 7 heißen die Daten schlicht Daten.
- Auf Schicht 4 kommt der TCP-Header dazu, es entsteht ein Segment.
- Auf Schicht 3 kommt der IP-Header dazu, es entsteht ein Paket.
- Auf Schicht 2 kommen Ethernet-Header und Prüfsumme dazu, es entsteht ein Rahmen (Frame).
- Auf Schicht 1 wird der Rahmen als einzelne Bits übertragen.
Das kannst du an Zahlen nachrechnen. Die Größen der Header: TCP mindestens 20 Byte, IP mindestens 20 Byte, Ethernet-Header 14 Byte plus 4 Byte Prüfsumme. Rechnen wir mit den 1.460 Byte Nutzdaten aus dem Beitrag Was ist ein Computernetzwerk?:
Nutzdaten                   1.460 Byte
+ TCP-Header (Schicht 4)       20 Byte   → Segment: 1.480 Byte
+ IP-Header (Schicht 3)        20 Byte   → Paket:   1.500 Byte
+ Ethernet-Header (Schicht 2)  14 Byte
+ Prüfsumme (Schicht 2)         4 Byte   → Rahmen:  1.518 Byte
Das Paket auf Schicht 3 ist genau 1.500 Byte groß. Das ist die übliche Obergrenze für die Paketgröße im Ethernet, die MTU (Maximum Transmission Unit). Von 1.518 Byte auf dem Kabel sind 1.460 Byte Nutzdaten, das sind rund 96 Prozent. Der Rest ist der Aufwand für die Adressierung und Steuerung. Weitere Anteile wie die Präambel und die Pause zwischen den Rahmen sind dabei noch nicht berücksichtigt.
Wer ruft eine Webseite auf? Der Weg durch die Schichten
Zurück zur Webseite von oben. Wenn ein Browser eine HTTPS-Seite lädt, passiert auf jeder Schicht etwas anderes:
| Schicht | Was geschieht? |
|---|---|
| 7 Anwendung | Der Browser formuliert eine HTTP-Anfrage. DNS liefert vorher die IP-Adresse zum Namen |
| 6 Darstellung | Die Daten werden mit TLS verschlüsselt |
| 5 Sitzung | Die Sitzung wird verwaltet, in der Praxis oft Teil der Anwendung |
| 4 Transport | TCP baut eine Verbindung zum Zielport 443 auf und zerlegt die Daten in Segmente |
| 3 Vermittlung | IP setzt die Ziel-IP-Adresse ein. Das Paket läuft zum Standardgateway |
| 2 Sicherung | Ethernet setzt die MAC-Adresse des Routers als Ziel ein. Der Switch leitet den Rahmen weiter |
| 1 Bitübertragung | Die Bits laufen als Signale über das Kabel oder per Funk |
Welche Geräte arbeiten auf welcher Schicht?
Im Beitrag Switch, Router, Access Point und Firewall stand schon eine grobe Einordnung. Jetzt passt sie ins Gesamtbild:
| Gerät | Schicht | Wertet aus |
|---|---|---|
| Hub, Repeater, Kabel | 1 | Nur Signale, keine Adressen |
| Switch, Access Point | 2 | MAC-Adressen |
| Router, Layer-3-Switch | 3 | IP-Adressen |
| Firewall | 3 bis 7 | IP-Adressen, Ports, teils Anwendungsdaten |
Ein Layer-3-Switch ist ein Switch, der zusätzlich Routing beherrscht und damit auch auf Schicht 3 arbeitet.
Praxis: Fehlersuche Schicht für Schicht
Jetzt kommt der Nutzen des Modells. Du gehst von unten nach oben vor und prüfst jede Schicht, bis der Fehler auftaucht. Beispiel: Die Webseite lädt nicht.
| Schicht | Prüfung | Hinweis auf Fehler |
|---|---|---|
| 1 | Kabel eingesteckt, Link-LED am Port, WLAN verbunden? | Keine LED, Windows meldet „Medium getrennt“ |
| 2 | Richtiger Switchport, richtiges VLAN? | Link da, aber keine Verbindung zum restlichen Netz |
| 3 | IP-Adresse, Gateway, Erreichbarkeit per ping | Adresse 169.254.x.x, ping zum Gateway schlägt fehl |
| 4 | Ist der Zielport erreichbar? Blockiert eine Firewall? | ping klappt, aber der Dienst antwortet nicht |
| 7 | Namensauflösung, Anwendung, Zertifikat | ping auf IP klappt, auf den Namen nicht |
Dazu gibt es passende Befehle. Zuerst siehst du dir die Adresskonfiguration an. Unter Windows:
ipconfigSteht dort eine Adresse, die mit 169.254 beginnt, hat der Rechner keine Adresse per DHCP bekommen und sich selbst eine zugewiesen. Das deutet auf ein Problem auf Schicht 2 oder 3 hin oder auf einen nicht erreichbaren DHCP-Server. Unter Linux zeigt dir ip addr die Adressen. Dann testest du das Standardgateway, mit der Adresse aus deiner Konfiguration (hier das Beispiel der kleinen Firma):
ping 192.168.10.1Klappt das, funktioniert das lokale Netz bis zum Router. Als Nächstes prüfst du eine Adresse im Internet, ohne Namensauflösung:
ping 8.8.8.8Klappt auch das, ist die Verbindung ins Internet in Ordnung. Fehlt die Antwort, liegt das Problem hinter dem Router, etwa beim Internetanschluss. Nun testest du die Namensauflösung:
nslookup www.beispiel.deLiefert der Befehl keine IP-Adresse, ist die Namensauflösung gestört. Dann liegt das Problem bei DNS auf Schicht 7. Schließlich prüfst du, ob der Zielport erreichbar ist. In der PowerShell funktioniert das so:
Test-NetConnection www.beispiel.de -Port 443Der Befehl meldet, ob eine TCP-Verbindung zu Port 443 zustande kommt. Unter Linux erledigt ein ähnlicher Test nc -vz www.beispiel.de 443, falls nc installiert ist. Damit hast du vom Kabel bis zur Anwendung jede Ebene geprüft.
Ein Vorbehalt: Manche Geräte und Firewalls beantworten ping absichtlich nicht. Bleibt eine Antwort aus, ist das ein Hinweis, aber noch kein Beweis, dass dort wirklich etwas kaputt ist.
Und das TCP/IP-Modell?
Das OSI-Modell ist ein Lehrmodell. Im Internet und in praktisch jedem Netz kommt das TCP/IP-Modell zum Einsatz, das mit vier Schichten auskommt. Es fasst mehrere OSI-Schichten zusammen, etwa die Schichten 5 bis 7 zur Anwendungsschicht. Warum es zwei Modelle gibt und wie sie zusammenpassen, ist das Thema im nächsten Beitrag: TCP/IP-Modell erklärt.
Typische Fehler und Missverständnisse
- „OSI ist ein Protokoll.“ Es ist ein Referenzmodell. Protokolle wie IP oder TCP werden den Schichten zugeordnet.
- Reihenfolge verdreht. Gezählt wird von unten: Schicht 1 ist die Bitübertragung, Schicht 7 die Anwendung.
- Browser mit Schicht 7 gleichsetzen. Die Schicht 7 ist das Protokoll (HTTP), nicht das Programm.
- Dateneinheiten verwechseln. Segment gehört zu Schicht 4, Paket zu Schicht 3, Rahmen zu Schicht 2.
- Die Zuordnung in jedem Fall für eindeutig halten. Bei Protokollen wie TLS oder ARP unterscheiden sich Lehrbücher. In der Prüfung gilt das, was dein Kurs vorgibt.
- Fehlersuche oben anfangen. Wer erst die Anwendung prüft und später merkt, dass das Kabel locker ist, verliert Zeit. Besser von unten nach oben.
Zum Üben
- Nenne die sieben Schichten des OSI-Modells von Schicht 7 bis 1.
- Auf welcher Schicht arbeiten Switch und Router?
- Wie heißen die Dateneinheiten auf den Schichten 4, 3 und 2?
- Ordne zu: HTTP, TCP, IP, Ethernet.
- Berechne die Größe eines Rahmens mit 1.000 Byte Nutzdaten (TCP 20 Byte, IP 20 Byte, Ethernet-Header 14 Byte, Prüfsumme 4 Byte).
- Der ping zum Standardgateway klappt, der ping auf 8.8.8.8 nicht. Wo suchst du zuerst?
- Der ping auf 8.8.8.8 klappt, die Webseite lässt sich aber nicht über ihren Namen öffnen. Auf welcher Schicht liegt das wahrscheinliche Problem?
Lösungen: (1) Anwendung, Darstellung, Sitzung, Transport, Vermittlung, Sicherung, Bitübertragung. (2) Switch: Schicht 2, Router: Schicht 3. (3) Schicht 4: Segment (bei TCP), Schicht 3: Paket, Schicht 2: Rahmen. (4) HTTP: Schicht 7, TCP: Schicht 4, IP: Schicht 3, Ethernet: Schicht 2. (5) 1.000 + 20 + 20 + 14 + 4 = 1.058 Byte. (6) Beim Router und dem Internetanschluss, also im Bereich der Schicht 3 hinter dem lokalen Netz. (7) Bei der Namensauflösung, also DNS auf Schicht 7.
Das solltest du dir merken
- Das OSI-Modell ist ein Referenzmodell mit sieben Schichten. Jede Schicht nutzt die darunterliegende und dient der darüberliegenden.
- Von unten nach oben: Bitübertragung, Sicherung, Vermittlung, Transport, Sitzung, Darstellung, Anwendung.
- Dateneinheiten: Bits (1), Rahmen (2), Paket (3), Segment (4), Daten (5 bis 7).
- Switches arbeiten auf Schicht 2, Router auf Schicht 3, Firewalls auf den Schichten 3 bis 7.
- Bei der Kapselung kommt auf jeder Schicht ein Header dazu, beim Empfänger wird er wieder entfernt.
- Bei der Fehlersuche gehst du von unten nach oben vor.
Als Nächstes schauen wir uns das Modell an, das im Netzwerkalltag tatsächlich verwendet wird: TCP/IP-Modell erklärt.