VLAN verstehen: Wie du ein Netzwerk logisch in mehrere Netze teilst
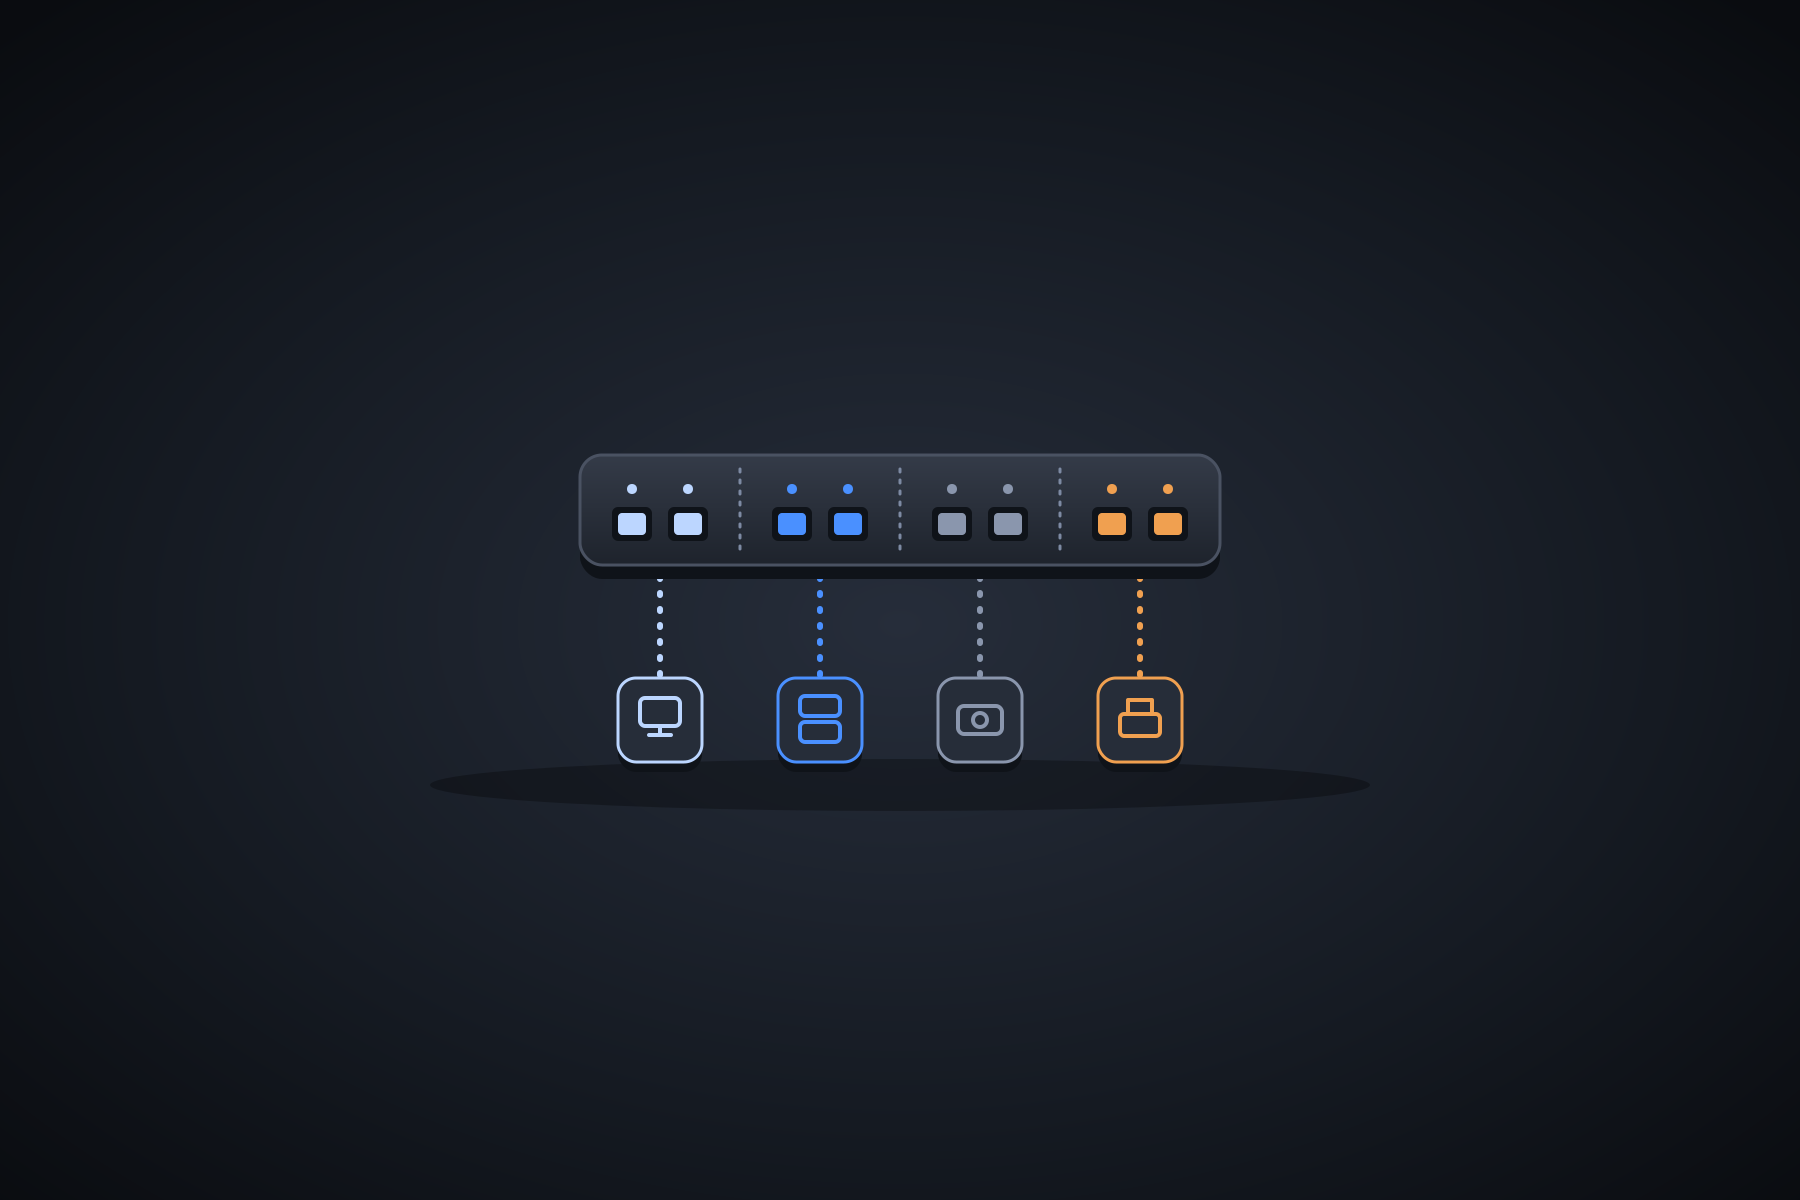
Im Beitrag Subnetting verstehen hat der Administrator das Firmennetz in vier Teilnetze aufgeteilt: Netzwerkgeräte, Arbeitsplätze, Server sowie Drucker und Kameras. Auf dem Papier ist das schön. Aber wie sieht es am Switch aus? Alle Geräte hängen an denselben Switches im Serverschrank. Ein Switch leitet Rahmen an alle seine Ports im gleichen Netz weiter, ob die Adressen nun unterschiedlich sind oder nicht. Wie bringst du ihn dazu, die vier Gruppen sauber zu trennen, ohne vier einzelne Switches zu kaufen?
Die Antwort heißt VLAN. Ein VLAN macht aus einem physischen Switch mehrere getrennte logische Switches. Es ist eines der wichtigsten Werkzeuge im Firmennetz und taucht in jedem Netzwerk-Lehrplan auf.
Das Problem: Ein Switch, ein Netz
Ein normaler Switch kennt keine Abteilungen. Alle Ports liegen im selben Layer-2-Netz, einer einzigen Broadcast-Domäne. Ein Broadcast, etwa eine ARP-Anfrage oder eine DHCP-Suche, erreicht jedes angeschlossene Gerät. Ob du IP-Adressen aus verschiedenen Subnetzen vergibst, ändert daran nichts: Die Geräte hören sich trotzdem gegenseitig, und ein Gast-Laptop kann Rahmen an den Server schicken, sobald er die MAC-Adresse kennt.
Wer mehrere Netze physisch trennen wollte, brauchte früher für jedes Netz eigene Switches und eigene Verkabelung. Das ist teuer und unflexibel: Wechselt ein Mitarbeiter die Abteilung, müsste man ihn umstecken.
Was ist ein VLAN?
VLAN steht für Virtual Local Area Network, auf Deutsch virtuelles lokales Netz. Ein VLAN teilt einen Switch (oder mehrere) in getrennte, logische Netze auf. Geräte im selben VLAN verhalten sich, als hingen sie an einem eigenen Switch. Rahmen und Broadcasts bleiben im VLAN und erreichen niemanden außerhalb. Der Standard dafür heißt IEEE 802.1Q.
Jedes VLAN hat eine Nummer, die VLAN-ID. Sie ist 12 Bit lang, das ergibt 212 = 4.096 Werte. Nutzbar sind die IDs 1 bis 4094, die 0 und die 4095 sind reserviert. Meist bekommt ein VLAN zusätzlich einen Namen, zum Beispiel „VLAN 20 Arbeitsplätze“.
Wie ein VLAN arbeitet
Das Grundprinzip ist einfach:
- Jeder Switchport wird einem VLAN zugeordnet.
- Der Switch leitet Rahmen nur an Ports im selben VLAN weiter. Er führt seine MAC-Tabelle pro VLAN.
- Auch Broadcasts bleiben im VLAN.
Zwei Geräte in verschiedenen VLANs können sich daher auf Schicht 2 nicht erreichen, selbst wenn sie nebeneinander am selben Switch stecken.
Wie VLAN und Subnetz zusammenhängen
Ein VLAN trennt auf Schicht 2, ein Subnetz auf Schicht 3. In der Praxis gehören beide zusammen: Jedes VLAN bekommt ein eigenes Subnetz. Für unsere Firma sieht der Plan aus dem Subnetting-Beitrag so aus:
| VLAN-ID | Name | Subnetz | Gateway |
|---|---|---|---|
| 10 | Netzwerkgeräte und Verwaltung | 192.168.10.0/26 | 192.168.10.1 |
| 20 | Arbeitsplätze | 192.168.10.64/26 | 192.168.10.65 |
| 30 | Server | 192.168.10.128/26 | 192.168.10.129 |
| 40 | Drucker, Kameras, Telefone | 192.168.10.192/26 | 192.168.10.193 |
Ein VLAN ist also nicht dasselbe wie ein Subnetz, sie werden nur fast immer 1:1 verwendet. Würdest du zwei VLANs mit demselben Subnetz belegen, könnten die Geräte sich nicht sinnvoll erreichen, weil jedes VLAN ein eigenes Layer-2-Netz ist.
Verkehr zwischen VLANs: Inter-VLAN-Routing
Wenn ein Arbeitsplatz (VLAN 20) auf den Dateiserver (VLAN 30) zugreifen soll, geht das nur über ein Gerät, das auf Schicht 3 arbeitet. Das nennt man Inter-VLAN-Routing. Es gibt zwei übliche Lösungen:
- Router-on-a-Stick: Ein Router ist mit einer einzigen Leitung am Switch angeschlossen. Auf dieser Leitung laufen alle VLANs gleichzeitig. Der Router hat pro VLAN eine virtuelle Schnittstelle mit der Gateway-Adresse.
- Layer-3-Switch: Ein Switch, der Routing beherrscht. Er hat pro VLAN eine virtuelle Schnittstelle, ein SVI (Switch Virtual Interface), und leitet zwischen den VLANs direkt im Gerät. Das ist schneller und in größeren Netzen üblich.
An dieser Stelle greift die Firewall ein. Weil der Verkehr zwischen den VLANs durch eine Schicht-3-Instanz muss, kannst du dort Regeln setzen: Arbeitsplätze dürfen auf die Server, Kameras nicht. Dieses Prinzip kennst du aus dem Beitrag Switch, Router, Access Point und Firewall.
Der 802.1Q-Tag: Woran der Switch das VLAN erkennt
Sobald Rahmen mehrere Switches durchlaufen oder über eine gemeinsame Leitung zum Router gehen, muss jeder Rahmen verraten, zu welchem VLAN er gehört. Dazu fügt der Switch einen Tag in den Ethernet-Rahmen ein. Er ist 4 Byte lang:
| Feld | Länge | Bedeutung |
|---|---|---|
| TPID | 16 Bit | Kennzeichnet den Tag, Wert 0x8100 |
| PCP | 3 Bit | Priorität des Rahmens (für QoS) |
| DEI | 1 Bit | Kennzeichnung für Rahmen, die bei Überlast eher verworfen werden dürfen |
| VID | 12 Bit | Die VLAN-ID (1 bis 4094) |
Die Länge kennst du schon aus dem Beitrag OSI-Modell erklärt: Ein Ethernet-Rahmen mit 1.500 Byte Nutzlast hat 1.518 Byte. Mit dem 802.1Q-Tag sind es 1.522 Byte. Die 4 Byte sind 16 + 3 + 1 + 12 = 32 Bit. Wann ein Rahmen den Tag trägt und wann nicht, hängt vom Porttyp ab. Das ist das Thema des nächsten Beitrags Access Port und Trunk Port. Vorab gilt: Geräte am Access Port wissen nichts von ihrem VLAN. Der Switch fügt den Tag nur auf Verbindungen zwischen Switches (Trunks) hinzu.
Wozu das Ganze? Die Vorteile
- Trennung und Sicherheit. Kameras, Gäste und Server liegen in getrennten Netzen. Zwischen ihnen entscheidet eine Firewall, was erlaubt ist.
- Weniger Broadcast. Jedes VLAN ist eine eigene Broadcast-Domäne. Der Lärm eines Netzes stört die anderen nicht.
- Flexibilität. Wechselt ein Mitarbeiter die Abteilung, ändert der Administrator die VLAN-Zuordnung seines Ports, ohne umzustecken.
- Weniger Hardware. Ein Switch ersetzt mehrere.
- Ordnung. Netze lassen sich nach Aufgabe, Abteilung oder Sicherheitsstufe gliedern.
Eine Einschränkung gehört dazu: Ein VLAN ist keine Garantie für Sicherheit. Es trennt nur so gut, wie es konfiguriert ist. Bei Fehlern in der Konfiguration, etwa falsch eingestellten Trunk-Ports, gibt es Angriffe, die Rahmen in ein anderes VLAN schleusen (sogenanntes VLAN Hopping). Gute Administratoren sichern ungenutzte Ports ab und prüfen die Konfiguration regelmäßig.
Konfigurationsbeispiel: VLAN auf einem Switch einrichten
Die Befehle sind hier am Beispiel eines Cisco-Switches gezeigt. Andere Hersteller verwenden andere Syntax, das Prinzip ist aber dasselbe. Zuerst legst du das VLAN an und gibst ihm einen Namen:
Switch(config)# vlan 20
Switch(config-vlan)# name Arbeitsplaetze
Dann weist du einem Port das VLAN zu. Der Befehl switchport mode access legt fest, dass dort ein Endgerät hängt. Mit switchport access vlan 20 gehört der Port zu VLAN 20:
Switch(config)# interface GigabitEthernet0/5
Switch(config-if)# switchport mode access
Switch(config-if)# switchport access vlan 20
Ein PC an diesem Port ist jetzt Teil von VLAN 20. Den Stand prüfst du mit:
Switch# show vlan briefDie Ausgabe zeigt alle VLANs mit Namen und den zugehörigen Ports. So siehst du sofort, ob ein Port im richtigen VLAN steckt.
Praxisbeispiel: Die Kamera im eigenen Netz
In der Firma hängt eine Netzwerkkamera am Port Gi0/12. Der Administrator ordnet den Port VLAN 40 zu. Die Kamera bekommt eine Adresse aus 192.168.10.192/26 und kann ihren Gateway 192.168.10.193 erreichen. Die Firewall am Router erlaubt von VLAN 40 nur die Verbindung zum Aufnahmeserver und zum Internet für Firmware-Updates. Wird die Kamera gehackt, bleibt der Angreifer im Kameranetz. Auf Arbeitsplätze und Dateiserver kommt er nicht.
Und wenn ein Mitarbeiter aus der Verwaltung in die Entwicklung wechselt? Der Administrator setzt den Port seines Arbeitsplatzes auf das VLAN der neuen Abteilung. Er muss kein Kabel umstecken, und der Mitarbeiter bekommt per DHCP eine Adresse aus dem neuen Netz. Wie die Adressvergabe funktioniert, zeigt der Beitrag DHCP verstehen.
Fehlersuche: Gerät im falschen VLAN
Der häufigste VLAN-Fehler im Alltag ist ein Port im falschen VLAN. Das Gerät funktioniert physisch, aber es verhält sich sonderbar. Typische Symptome:
| Beobachtung | Mögliche Ursache | Prüfung |
|---|---|---|
| Gerät bekommt keine IP-Adresse oder eine 169.254-Adresse | Port im VLAN ohne DHCP-Server oder Verbindung zum DHCP | show vlan brief, VLAN des Ports kontrollieren |
| Gerät hat eine Adresse aus dem falschen Subnetz | Port im falschen VLAN | ipconfig am Gerät, Portzuordnung am Switch |
| Gerät erreicht das Gateway nicht | Gateway im VLAN nicht eingerichtet oder anderes VLAN | Gateway pingen, SVI oder Router-Schnittstelle prüfen |
| Zwei Geräte am selben Switch sehen sich nicht | Unterschiedliche VLANs, kein Inter-VLAN-Routing | VLAN beider Ports vergleichen, Routing prüfen |
| VLAN funktioniert auf Switch A, nicht auf Switch B | VLAN fehlt auf dem Trunk oder auf dem zweiten Switch | Trunk-Konfiguration prüfen (siehe nächster Beitrag) |
Das erinnert an die Fehlersuche nach dem OSI-Modell: Wenn Schicht 1 stimmt (Link-LED an), kommt Schicht 2. Und dort sitzt die VLAN-Zuordnung.
Typische Fehler und Missverständnisse
- „VLAN und Subnetz sind dasselbe.“ Ein VLAN trennt auf Schicht 2, ein Subnetz auf Schicht 3. Sie werden meist 1:1 zugeordnet.
- „Mit VLANs brauche ich keine Firewall.“ VLANs trennen. Welcher Verkehr zwischen den Netzen erlaubt ist, entscheidet erst eine Firewall oder eine Zugriffsliste.
- Kein Router zwischen den VLANs. Ohne Inter-VLAN-Routing gibt es keine Verbindung zwischen ihnen. Das ist beabsichtigt, kann aber auch ein vergessener Schritt sein.
- VLAN 1 für alles benutzen. VLAN 1 ist die Voreinstellung und gilt als unsicher, wenn man es für Nutzdaten verwendet. Gewöhnlich legt man eigene VLANs an.
- VLAN vergessen, auf den Trunk zu legen. Dann endet das VLAN am ersten Switch.
- Ungenutzte Ports offen lassen. Besser sind sie abgeschaltet oder einem leeren VLAN zugeordnet.
- Falsche Zahl. Es gibt 4.094 nutzbare VLAN-IDs, nicht 4.096.
Zum Üben
- Wie viele VLAN-IDs sind nutzbar, und warum hat die ID 12 Bit?
- Zwei PCs hängen am selben Switch, der eine in VLAN 10, der andere in VLAN 20. Was brauchen sie, um miteinander zu kommunizieren?
- Auf welcher OSI-Schicht trennt ein VLAN, auf welcher ein Subnetz?
- Wie groß ist der 802.1Q-Tag, und wie groß wird ein Ethernet-Rahmen mit 1.500 Byte Nutzlast damit?
- Nenne die zwei Konfigurationsschritte, um den Port Gi0/10 für einen Server dem VLAN 30 zuzuordnen.
- Ein Laptop bekommt nach dem Umstecken eine Adresse aus dem falschen Subnetz. Was liegt nahe?
- Nenne zwei Vorteile von VLANs.
Lösungen: (1) 4.094 (IDs 1 bis 4094). Zwölf Bit ergeben 212 = 4.096 Werte, die 0 und 4095 sind reserviert. (2) Ein Gerät auf Schicht 3, also einen Router oder Layer-3-Switch (Inter-VLAN-Routing). (3) Ein VLAN trennt auf Schicht 2, ein Subnetz auf Schicht 3. (4) 4 Byte. Der Rahmen wächst von 1.518 auf 1.522 Byte. (5) switchport mode access und switchport access vlan 30 am Interface Gi0/10. (6) Der Port am Switch ist einem falschen VLAN zugeordnet. (7) Zum Beispiel Trennung von Netzen und Sicherheit, weniger Broadcast, flexibles Umziehen ohne Umstecken, weniger Hardware.
Das solltest du dir merken
- Ein VLAN teilt einen Switch in getrennte logische Layer-2-Netze. Jedes VLAN ist eine eigene Broadcast-Domäne.
- Der Standard heißt IEEE 802.1Q. VLAN-IDs sind 12 Bit lang, nutzbar sind 1 bis 4094.
- Meist gehört zu jedem VLAN ein eigenes Subnetz.
- Verkehr zwischen VLANs braucht Schicht 3: Router-on-a-Stick oder Layer-3-Switch. Dort greift auch die Firewall.
- Der 802.1Q-Tag ist 4 Byte lang und enthält die VLAN-ID.
- VLANs sind nur so sicher wie ihre Konfiguration.
Wie ein Switch merkt, welcher Port welches VLAN hat und wie mehrere VLANs gleichzeitig über eine einzige Leitung laufen, zeigt der nächste Beitrag: Access Port und Trunk Port.